CRAはゴールではなくスタート地点


みなさんはAIを仕事に活用されていますか?
LLM(大規模言語モデル)の性能向上により、文章作成や情報収集、プログラミングなど、AIを業務で利用する場面がかなり増えてきました。私自身も日常業務の中で使う機会が増えていますし、もはや「試してみるツール」ではなく、仕事を進めるための実用的なツールになりつつあると感じます。
ただ、便利になる一方で、「AIがなぜその結論に至ったのか」を追いにくい場面も出てきました。
最近は一つのAIエージェントだけでなく、複数のエージェントが連携して仕事を進める仕組みも出てきました。便利な一方で、「どこで誰が何を判断したか」が見えにくくなる、という新しい悩みも生まれています。(でも、使わない選択肢はないというのも確かだと思ってますけど)
CRA対応でも、同じ悩みがあります。
SBOMはサプライヤーから、脆弱性情報はOSやBIOS・ドライバのベンダーから、修正は開発チームから——情報はあちこちから集まってきますが、「報告するかどうか」を最後に決めるのは誰で、何を根拠にしたのか、は見失いやすい。今回はそうした中で、私たちが今どのあたりにいるのか、その現在地を率直に書いてみようと思います。
あわせて、個人的にずっと気になっていた「すでに稼働している製品はCRA上どう扱われるのか」という点も、この機会に整理してみます。
CRA始まりました
CRA(Cyber Resilience Act、EUサイバーレジリエンス法)は、EU域内で流通するデジタル要素を含む製品に対して、サイバーセキュリティ要件を課す規則です。2024年12月に発効し、全面適用は2027年12月11日。一方、悪用が確認された脆弱性と重大インシデントの報告義務(第14条、原文: activelyexploited vulnerability / severe incident)はこれより一足早く、2026年9月11日から適用が始まりました。報告はENISAが運営する単一報告プラットフォーム(SRP)を通じて行います。
最初の関門だった9月11日は、もう過ぎました。私たちINNINGSも、報告義務がある前提で日々の脆弱性情報を見る運用に入っています。とはいえ「始まった」というだけで、仕組みが出来上がったわけではありません。
ここからが本番です!
既に稼働中の製品は CRAではどう扱われるの?
すでに出荷し、お客様の現場で稼働している製品はどうなるんでしょうか。これはCRA対応を進める中で、どこかで突き当たる問いだと思います。
条文(第69条・経過措置)を確認する限り、2027年12月11日より前に市場に投入された製品については、CRAの必須要求事項(附属書I)は遡及適用されないと読めます。ただし、その後に「重大な変更(substantial modification)」を受けた場合は話が別で、その時点から新規製品としてCRAの対象になる、という理解です。
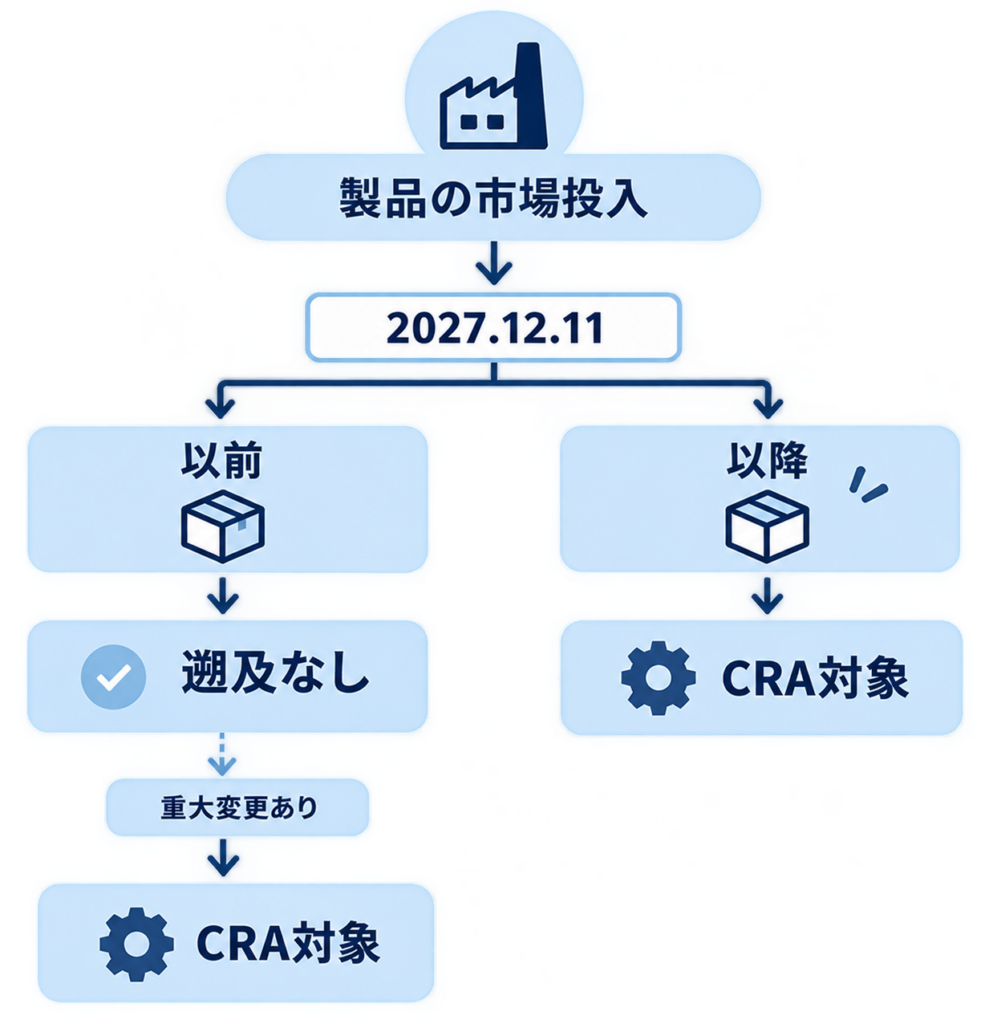
一方で、第14条の悪用が確認された脆弱性と重大インシデントの報告義務は別軸です。市場投入時期を問わず、2026年9月11日以降はすべての対象製品に適用されると条文(第69条3項)に定められています。つまり「対応不要な製品」と「報告義務のある製品」は、必ずしも一致しないということです。この報告義務は、かなり重たい内容ですね。
なお、旧製品では調査環境(当時のビルド環境や担当者)が失われているケースもあります。欧州委員会事務局のFAQ(5.3項)では、こうした状況について「manufacturers are required to notify thevulnerability or incident but are not required by the CRA to comply with other obligations」(通知の義務はあるが、それ以外のCRA上の義務、たとえば脆弱性ハンドリングに関する義務までは求められない)としています。少し救済されているように読めますが、結局のところ通知義務そのものは残る、ということのようです。
出展
- 官報テキスト全文(EUR-Lex, Regulation (EU) 2024/2847)[公式・一次情報]
https://eur-lex.europa.eu/eli/reg/2024/2847/oj/eng - 欧州委員会事務局「FAQs on the Cyber Resilience Act」v1.4(2026年9月4日、5.3項、CC BY 4.0)[欧州委員会事務局作成。FAQ自身が欧州委員会の公式見解ではないと明記]
https://digital-strategy.ec.europa.eu/en/library/cyber-resilience-act-implementation-frequently-asked-questions
INNINGSの現状 — PSIRT、走りながら整える
さて、私たちの話です。
INNINGSでも、9月11日の報告義務の適用開始に合わせて、脆弱性対応・インシデント対応・外部報告の流れを一通り構築しました。ただ、正直なところ、まだ「力技」の部分が多く残っています。
- SBOMを使った照合:
SBOM監視ツールの導入が完了するまでは、人手での情報収集が中心です。試しにSBOMの部品と公開の脆弱性データベースを機械的に突き合わせてみたところ、照合できたのは主要なソフトウェアに限られました。個々のデバイスドライバは登録されていないことが多く、BIOSは社内の版数とベンダーの版数の対応づけが要ります。「該当なし」と「調べられなかった」を区別することが大事だと実感しました。 - トリアージ基準:
「悪用が確認された脆弱性をどう判定し、報告要否をどう決めるか」という基準は、運用しながら固めているところです。第14条1項の悪用確認、第14条5項に該当するかどうかの判定は、最終的には人が根拠を確かめて判断しています。
冒頭のAIエージェントの話に戻ると、これだけの情報を人手だけで追い続けるのは現実的ではなく、情報の収集・整理や日々の運用には、いずれツールの力を借りることになるだろうと考えています。ただ、報告するかどうかといった判断は人が行い、その根拠を記録に残す。ここは変えずにいたいと思っています。「どこで誰が何を判断したか」を見失わないためです。
今まさにスタート地点です。長期にわたって継続していくには、ここが一番大事なところだと感じています。
INNINGSの今後
CRA対応は、正直まだ道半ばです。報告義務が始まった今も、条文の解釈にも、社内の運用基準にも、詰め切れていない部分が残っています。
ただ、INNINGSが大事にしているのは「お客様と一緒に考える」という姿勢です。CRA対応で悩まれているのは、私たちだけではないはずです。装置メーカーの皆様が技術文書やSBOMをどう整理すればよいか、私たちの取り組みで得た知見をもとに、技術的なサポートという形で提供できればと考えています。
その一つの形として、CRA対応に向けたセキュリティ強化グレード製品の準備を進めています。
また、INNINGS取り組みやCRA対応の考え方については、Webページやセミナーなどでも発信していく予定です。
私たち自身もまだ試行錯誤を続けていますが、その過程で得られた知見を共有し、皆様と一緒にCRA対応を考える場にしていければと思っています。
直近では、EdgeTech+ 2026にて「CRA対策支援」に関するセミナーを実施します。
CRA対応について情報収集を進めている方は、ぜひご参加ください!
日時:2026年11月19日 11時15分~55分
会場:RoomB
また、過去に実施したCRA関連ウェビナーのアーカイブ視聴も受け付けております。
ご視聴をご希望の方は、以下よりお申し込みください。
この記事が、CRA対応を進めるうえでのヒントや、自社の現在地を見つめ直すきっかけになれば幸いです。